


क्या नागरिकों का एक और फर्ज़ी रजिस्टर तैयार किया जा रहा है जनगणना के नाम पर?
नागरिकों के पास जानकारी देने से इनकार करने का विकल्प भी नहीं है। जनगणना में भाग लेना अनिवार्य है। जब लोगों को कानूनी कार्रवाई के डर के बीच अपनी निजी, वित्तीय और पारिवारिक जानकारियां देनी पड़ें, तो उनकी सहमति महज औपचारिकता बनकर रह जाती है।
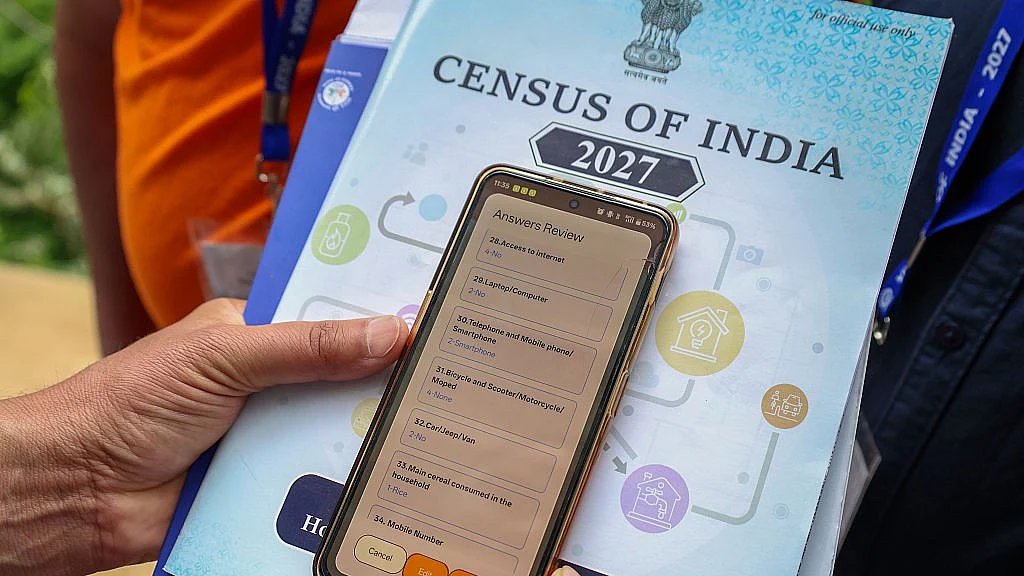

जनगणना 2027 में 148 करोड़ लोगों से उनकी निजी जानकारियां सरकार को सौंपने की अपेक्षा की जा रही है। सरकार जिस तरह अभूतपूर्व तादाद में व्यक्तिगत डेटा जुटा रही है, उससे इस भरोसे पर सवाल खड़े होते हैं। खासकर जब इसके लिए एक ऐसे सॉफ्टवेयर का इस्तेमाल किया जा रहा है, जिसकी हैकिंग हो चुकी है और जिसकी सुरक्षा व्यवस्था भी शक के दायरे में रही है।
परंपरागत रूप से जनगणना का मकसद आबादी और आवास की जानकारियां जुटाना रहा है, ताकि सार्वजनिक नीतियों में इससे मदद मिले। लेकिन जनगणना 2027 इससे आगे बढ़ रही है। इसमें व्यक्तिगत पहचान के ऐसे विवरण मांगे जा रहे हैं, जो निजता, निगरानी और नागरिकों के डेटा में सरकार की दिलचस्पी को लेकर गंभीर सवाल खड़े करते हैं।
जनगणना अधिनियम, 1948 की धारा 8(1) के तहत 14 अगस्त 2026 को जारी अधिसूचना में घर-घर सर्वे के लिए 40 सवाल तय किए गए हैं। 2011 की जनगणना में 29 सवाल थे। ज्यादातर सवाल सामान्य हैं। मसलन, उम्र, धर्म, भाषा, शिक्षा, पेशा और पलायन से जुड़ी जानकारियां। लेकिन जनगणना 2027 में कुछ अतिरिक्त विवरण भी मांगे जा रहे हैं, जो एक चिंताजनक बदलाव है।
प्रश्न संख्या 35 से 40 तक बैंक खातों की संख्या, मोबाइल नंबर, आधार नंबर, ईपीआईसी (वोटर आईडी) नंबर, पासपोर्ट नंबर और ड्राइविंग लाइसेंस नंबर मांगे गए हैं। ‘डाउन टू अर्थ‘ के अनुसार 1872 से 2011 तक भारत की किसी भी जनगणना में दस्तावेजों के नंबर नहीं मांगे गए थे। प्रश्न संख्या 34 में तो यह भी पूछा गया है कि व्यक्ति ने कोविड-19 का टीका कहां लगवाया था।
आखिर इसकी जरूरत क्या है?
ये भी पढ़ें : जनगणना 2027: गलत गिनती का महाअभियान
इन व्यक्तिगत जानकारियों के जरिये जनगणना के रिकॉर्ड को सीधे सरकारी और निजी डेटाबेस से जोड़ा जा सकता है। इनमें आधार, मतदाता सूची, पासपोर्ट रिकॉर्ड, मोबाइल कनेक्शन और बैंकिंग सिस्टम शामिल हैं। इसका नतीजा यह हो सकता है कि जनगणना महज आबादी का एक गुमनाम आंकड़ा जुटाने के बजाय हर व्यक्ति की विस्तृत प्रोफाइल तैयार करने का जरिया बन जाए।
अर्थशास्त्री दीपा सिन्हा का कहना है कि यह जनगणना की बुनियादी अवधारणा के ही खिलाफ है। वह कहती हैं, 'जनगणना का मकसद लोगों की गिनती करना है, उनकी पहचान करना नहीं।' सवाल यह है कि इन दस्तावेजों के नंबर दर्ज करने से आखिर कौन-सा सांख्यिकीय उद्देश्य पूरा होगा, जबकि ये नंबर सीधे किसी की पहचान से जुड़े हैं?
जनगणना अधिनियम, 1948 और संयुक्त राष्ट्र के जनगणना संबंधी बुनियादी सिद्धांतों में स्पष्ट कहा गया है कि किसी व्यक्ति से जुड़ा जनगणना डेटा गोपनीय रहना चाहिए। अधिनियम की धारा 15 जनगणना रिकॉर्ड को निरीक्षण से सुरक्षा देती है। ऐसे रिकॉर्ड को साक्ष्य के रूप में इस्तेमाल नहीं किया जा सकता। अगर डेटा को गुमनाम ही रखा जाना है, तो फिर ये नंबर जुटाने का मकसद क्या है?
घरेलू अनुसूची में माता-पिता के नाम, उनका धर्म और जन्मस्थान भी पूछा गया है। जन्मस्थान का विवरण गांव के स्तर तक मांगा जा रहा है। विवाहित लोगों से उनके जीवनसाथी के बारे में भी जानकारी मांगी गई है।
ये भी पढ़ें : सबको सही-सही गिन पाएगी डिजिटल जनगणना?
डिजिटल अधिकारों के लिए काम करने वाले संगठनों का तर्क है कि पीढ़ियों से जुड़ी ऐसी जानकारियां मौजूदा आबादी की गिनती से कहीं आगे जाती हैं। इनके जरिये सरकार परिवारों की प्रोफाइल तैयार कर सकती है और अलग-अलग पीढ़ियों के लोगों पर नजर रख सकती है।
मुद्दा सिर्फ यह नहीं है कि सरकार को कानूनी रूप से ऐसी जानकारियां मांगने का अधिकार है या नहीं। असली सवाल यह है कि क्या नागरिकों को पता है कि उनसे जुटाई जा रही जानकारियों का इस्तेमाल कैसे होगा? उन तक किसकी पहुंच होगी? डेटा कितने समय तक सुरक्षित रखा जाएगा? और क्या भविष्य में इसे किसी दूसरे सरकारी डेटाबेस से जोड़ा जा सकता है?
नागरिकता और एनपीआर-एनआरसी ढांचे को लेकर पहले हुई बहसों के संदर्भ में देखें तो इतनी बारीकी से निजी जानकारियां जुटाने की कोशिश और उनके इस्तेमाल की स्पष्ट सीमाओं का अभाव गंभीर चिंता पैदा करता है।
नागरिकों के पास जानकारी देने से इनकार करने का विकल्प भी नहीं है। जनगणना में भाग लेना अनिवार्य है। जब लोगों को कानूनी कार्रवाई के डर के बीच अपनी निजी, वित्तीय और पारिवारिक जानकारियां देनी पड़ें, तो उनकी सहमति महज औपचारिकता बनकर रह जाती है। इंटरनेट फ्रीडम फाउंडेशन (आईएफएफ) का कहना है कि जब जानकारी देना अनिवार्य हो, तब सरकार की जिम्मेदारी और बढ़ जाती है कि वह डेटा जुटाने के दायरे और उसके इस्तेमाल को न्यूनतम रखे।
मौजूदा जनगणना की प्रक्रिया ऐसी दिखती है, मानो इसका मकसद आंकड़ों की गुमनामी खत्म करना हो। भारत के पूर्व उप रजिस्ट्रार जनरल के. नारायणन उन्नी कहते हैं, 'ऐसा लगता है कि सरकार इस डेटा का इस्तेमाल 2011 में तैयार किए गए राष्ट्रीय जनसंख्या रजिस्टर (एनपीआर) को अपडेट करने या उसे नए सिरे से तैयार करने के लिए करना चाहती है।'
व्यक्तिगत डेटा जुटाने को लेकर चिंताएं तब और गंभीर हो जाती हैं, जब सरकार जनगणना के लिए अमेरिका की कंपनी एसरी से आर्कजीआईएस नाम का भौगोलिक सूचना तंत्र (जीआईएस) सॉफ्टवेयर खरीदने का फैसला करती है। इसका इस्तेमाल नक्शे तैयार करने, जनगणना ब्लॉक बनाने और जनसांख्यिकीय आंकड़ों का विश्लेषण करने के लिए किया जाएगा। भारत के रजिस्ट्रार जनरल के कार्यालय ने इसके 96 लाइसेंस 14.39 करोड़ रुपये में खरीदे हैं।
अमेरिकी साइबर सुरक्षा कंपनी रिलियाक्वेस्ट के शोधकर्ताओं ने एक ऐसे मामले का दस्तावेजीकरण किया है, जिसमें चीन से जुड़े एक सरकारी समूह ने आर्कजीआईएस सर्वर को हैक कर लिया था। शोधकर्ताओं ने इस समूह की पहचान 'फ्लैक्स टाइफून' के रूप में की। हैकरों ने एक साल से अधिक समय तक सर्वर तक अपनी गुप्त पहुंच बनाए रखी।
एसरी का कहना है कि इस सेंधमारी की वजह सर्वर का मैनेजमेंट इंटरफेस था, जो मल्टी-फैक्टर ऑथेंटिकेशन के बिना खुला हुआ था। इसके अलावा, एक अकाउंट को जरूरत से ज्यादा अधिकार दिए गए थे। कंपनी के मुताबिक, यह सॉफ्टवेयर की खामी नहीं, बल्कि उसे इस्तेमाल करने के तरीके में सुरक्षा चूक का मामला था। लेकिन यह सफाई भी पूरी तरह आश्वस्त नहीं करती।
साइबर कानून विशेषज्ञ पवन दुग्गल का कहना है, 'इस तरह के सॉफ्टवेयर का इस्तेमाल देश की संप्रभुता के खिलाफ है।' उनका तर्क है कि ऐसे किसी भी सॉफ्टवेयर को इस्तेमाल करने से पहले पूरी सावधानी बरतनी चाहिए और उसका उचित सुरक्षा ऑडिट होना चाहिए। अगर भारत विदेशी सॉफ्टवेयर के इस्तेमाल से बच नहीं सकता, तो कम-से-कम उसे उसका पूरा सोर्स कोड देखने का अधिकार मांगना चाहिए।
इसके साथ ही अमेरिका का क्लाउड एक्ट भी चिंता का विषय है। इसके तहत अमेरिका में स्थित सेवा प्रदाताओं को अपने नियंत्रण में मौजूद डेटा अमेरिकी अधिकारियों को सौंपना पड़ सकता है। यह नियम तब भी लागू हो सकता है, जब डेटा अमेरिका से बाहर किसी दूसरे देश में रखा हो।
इंटरनेट फ्रीडम फाउंडेशन के अपार गुप्ता कहते हैं, 'यह सॉफ्टवेयर भारत के हर नागरिक की भौगोलिक स्थिति से जुड़ी जानकारी दर्ज कर रहा है। कल्पना कीजिए कि यह डेटा भारत सरकार के बजाय किसी और के नियंत्रण में हो। इसके क्या मायने होंगे?'
इस खरीद प्रक्रिया पर भी सवाल उठ रहे हैं। इस सौदे की पड़ताल करने वाले आईएफएफ के मुताबिक, सॉफ्टवेयर के लाइसेंस 'प्रोप्राइटरी आर्टिकल सर्टिफिकेट' के जरिए खरीदे गए। इस व्यवस्था के तहत किसी उत्पाद को प्रतिस्पर्धी निविदा के बिना भी खरीदा जा सकत है।
10 जून 2026 को दिया गया यह ठेका कॉरपोरेट इन्फोटेक प्राइवेट लिमिटेड को मिला। इसकी कीमत 14,38,74,322 रुपये थी। निविदा प्रक्रिया में शामिल सभी चार कंपनियों ने एसरी इंडिया का एक ही उत्पाद पेश किया था।
आईएफएफ ने पूछा है कि क्या 2026 में खरीद से पहले कोई नया तकनीकी आकलन किया गया था? भारत के पास पहले से इसरो का 'भुवन' प्लेटफॉर्म मौजूद है। इसके अलावा ओपन-सोर्स जीआईएस सॉफ्टवेयर के भी कई विकल्प हैं। सरकार को बताना चाहिए कि इन विकल्पों पर विचार किया गया था या नहीं। अगर किया गया था, तो उन्हें खारिज करने की वजह क्या थी? सिर्फ किसी भारतीय रीसेलर के जरिए सॉफ्टवेयर खरीद लेने से तकनीकी संप्रभुता सुनिश्चित नहीं हो जाती।
आईएफएफ ने इस खरीद के संबंध में सूचना के अधिकार (आरटीआई) के तहत आवेदन दिए थे। रजिस्ट्रार जनरल के कार्यालय और एसरी इंडिया को पत्र भी लिखे थे। लेकिन उसकी रिपोर्ट प्रकाशित होने तक इनमें से किसी का जवाब नहीं मिला।
जनगणना की प्रक्रिया में नागरिकों की पहचान और उनसे जुड़ी जानकारियों की गोपनीयता बनाए रखना अनिवार्य है। पहले यह काम कागजों और लोगों की मदद से होता था। अब इसे डिजिटल तरीके से अंजाम दिया जा रहा है। इसमें आपस में जुड़े सॉफ्टवेयर, उपकरणों और नेटवर्क का इस्तेमाल हो रहा है। इनमें से हर कड़ी सुरक्षा के लिहाज से जोखिम का एक संभावित बिंदु है।
ऐसे में स्वतंत्र सुरक्षा ऑडिट और जवाबदेही की स्पष्ट व्यवस्था सरकार की न्यूनतम जिम्मेदारी है। आखिर इस जनगणना में 148 करोड़ भारतीयों को हिस्सा लेना है। उनके पास अपनी निजी जानकारियां देने से इनकार करने का कोई कानूनी विकल्प भी नहीं है। ऐसे में सरकार को यह सुनिश्चित करना होगा कि नागरिकों की जानकारी पूरी तरह सुरक्षित रहे।
प्रिय पाठकों हमारे टेलीग्राम (Telegram) चैनल @navjivanindia से जुड़िए और पल-पल की ताज़ा खबरें पाइए