


माइक्रोसॉफ्ट आउटेज के बाद साइबर ठगी का नया खेल, एक लिंक पर क्लिक करते ही खतरे में पड़ सकती है आपकी जानकारी
माइक्रोसॉफ्ट की सेवाओं में आउटेज के बाद साइबर ठग फर्जी ईमेल भेजकर यूजर्स के पासवर्ड चुराने की कोशिश कर रहे हैं। कंपनी ने संदिग्ध लिंक से बचने की चेतावनी दी है।
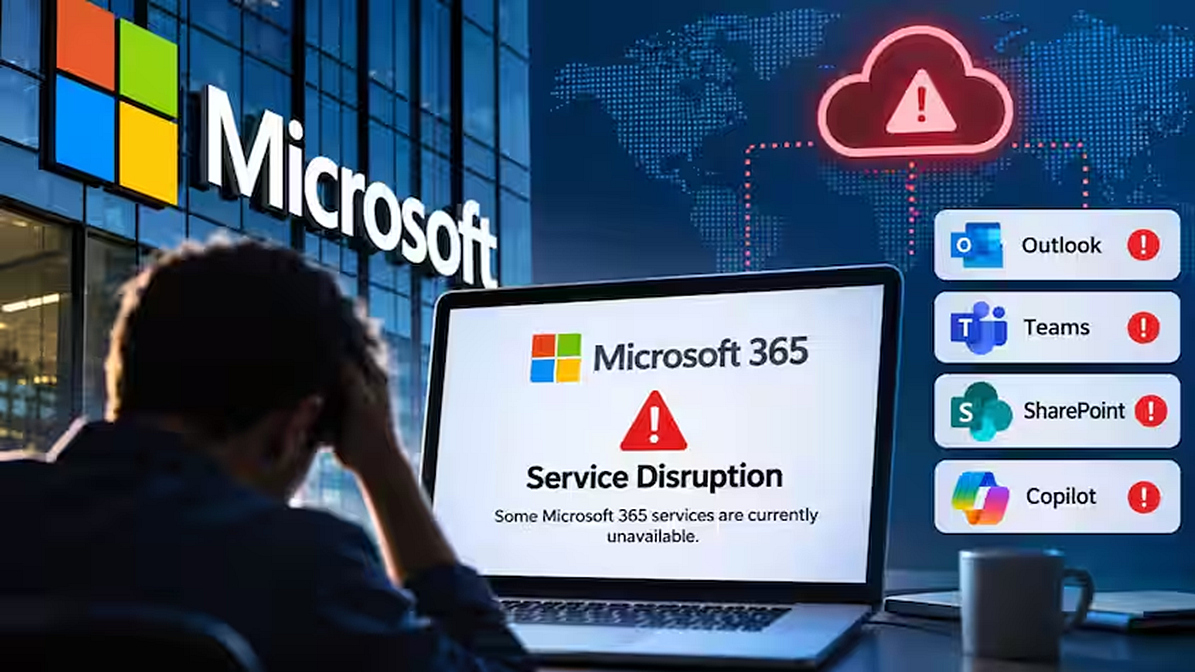

माइक्रोसॉफ्ट की कई सेवाएं करीब 36 घंटे तक ठप रहने के बाद साइबर ठगों ने यूजर्स को निशाना बनाना शुरू कर दिया है।
हैकर्स फर्जी ईमेल और नोटिफिकेशन भेजकर लोगों के लॉगइन और पासवर्ड चुराने की कोशिश कर रहे हैं।
फर्जी संदेशों में दावा किया जा रहा है कि आउटेज के दौरान रोके गए ईमेल 24 घंटे में डिलीट हो जाएंगे।
माइक्रोसॉफ्ट ने इस साइबर ठगी को लेकर चेतावनी जारी की है और संदिग्ध लिंक पर क्लिक नहीं करने की सलाह दी है।
माइक्रोसॉफ्ट की सेवाओं में आई बड़ी तकनीकी खराबी के बाद अब साइबर ठगों ने यूजर्स को निशाना बनाने का नया तरीका अपनाया है। कंपनी की कई सेवाएं करीब 36 घंटे तक प्रभावित रही थीं। इस दौरान यूजर्स आउटलुक, टीम्स और ऑफिस के कई ऐप का इस्तेमाल नहीं कर पा रहे थे। अब हैकर्स इसी आउटेज का फायदा उठाकर लोगों को फर्जी ईमेल और संदेश भेज रहे हैं। इनका मकसद यूजर्स के लॉगइन और पासवर्ड जैसी गोपनीय जानकारियां चुराना है।
माइक्रोसॉफ्ट थ्रेट इंटेलिजेंस ने सोशल मीडिया प्लेटफॉर्म एक्स पर एक पोस्ट के जरिए इस साइबर ठगी की जानकारी साझा की है। कंपनी के मुताबिक, साइबर ठग उसके आधिकारिक सेवा नोटिफिकेशन की नकल कर रहे हैं, ताकि लोगों को उनके संदेश असली लगें और वे बिना जांच किए दिए गए लिंक पर क्लिक कर दें।
24 घंटे में ईमेल डिलीट होने का डर दिखाकर भेज रहे फर्जी संदेश
इस साइबर ठगी में यूजर्स को ऐसे ईमेल भेजे जा रहे हैं, जिनमें दावा किया जाता है कि माइक्रोसॉफ्ट आउटेज के दौरान कुछ ईमेल और संदेश रोक दिए गए थे। अगर यूजर उन्हें वापस पाना चाहते हैं तो दिए गए लिंक पर क्लिक करना होगा। ऐसा नहीं करने पर 24 घंटे के भीतर उनके ईमेल और संदेश डिलीट होने की चेतावनी दी जा रही है।
इस तरह के संदेशों के जरिए लोगों में जल्दबाजी और डर पैदा करने की कोशिश की जा रही है। हैकर्स चाहते हैं कि यूजर संदेश की सच्चाई जांचे बिना लिंक खोल दें। माइक्रोसॉफ्ट ने साफ किया है कि इस तरह के संदेश कंपनी की ओर से नहीं भेजे जा रहे हैं। इनके जरिए लोगों के लैपटॉप और स्मार्टफोन तक पहुंच बनाने के साथ लॉगइन और पासवर्ड जैसी संवेदनशील जानकारियां चुराने की कोशिश की जा रही है।
माइक्रोसॉफ्ट ने इन फर्जी डोमेन की पहचान की, यूजर्स को दी चेतावनी
माइक्रोसॉफ्ट ने इस साइबर ठगी से जुड़े कुछ संदिग्ध सेंडर डोमेन की पहचान भी की है। इनमें moments-notice.com, planetmaison.com और newbooker.com शामिल हैं। कंपनी ने यूजर्स को सलाह दी है कि ऐसे ईमेल या संदेशों में दिए गए किसी भी अनजान लिंक पर क्लिक न करें।
आउटेज या किसी सेवा से जुड़ी सूचना मिलने पर उसकी पुष्टि आधिकारिक माध्यमों से करनी चाहिए। खासकर ऐसे संदेशों से सावधान रहने की जरूरत है, जिनमें अकाउंट बंद होने, ईमेल डिलीट होने या किसी जरूरी जानकारी को तुरंत वापस पाने का दबाव बनाया जाता है। एक गलत लिंक पर क्लिक करने से यूजर की लॉगइन जानकारी साइबर ठगों के हाथ लग सकती है और उनके डिवाइस की सुरक्षा भी खतरे में पड़ सकती है।